Zakupy online w pracy: jak nie wpuścić oszusta do firmowej sieci?
Opublikowano: 9 listopada 2026 | 8 min czytania
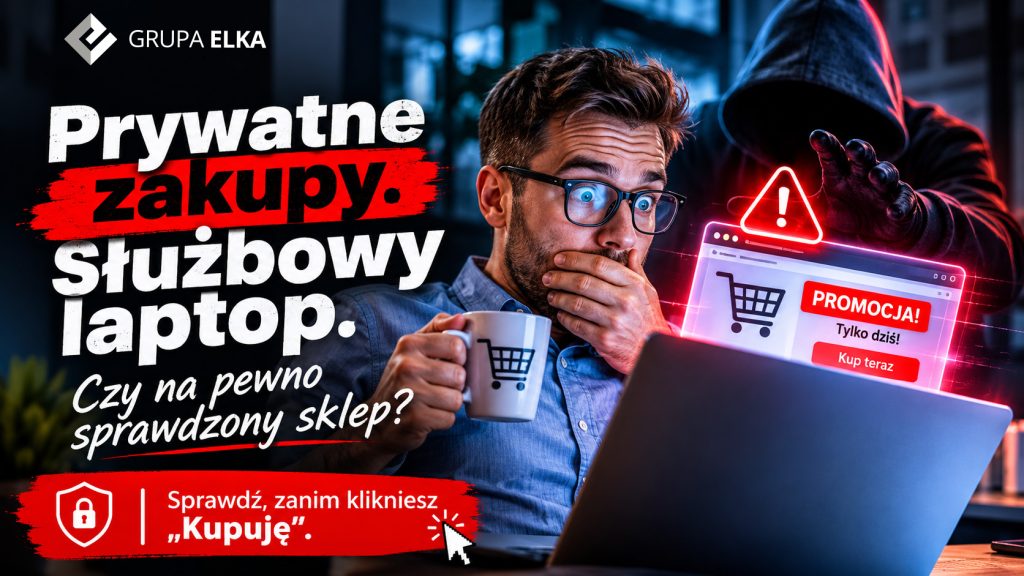
Black Friday, sezon wyprzedaży czy zwykła promocja potrafią skusić do szybkiego zakupu — także w trakcie pracy i na służbowym laptopie. Samo przeglądanie sklepu internetowego nie oznacza, że komputer został zainfekowany. Problem zaczyna się wtedy, gdy pod presją czasu klikamy w podejrzany link, podajemy dane karty na fałszywej stronie albo uruchamiamy plik, który miał być potwierdzeniem zamówienia.
Warto pamiętać, że nieuczciwy sklep może nie tylko nie wysłać towaru. Może też próbować wyłudzić dane płatnicze lub hasło do bankowości. CERT Polska zwraca uwagę, że fałszywe sklepy potrafią wyglądać profesjonalnie, a sama kłódka przy adresie strony nie potwierdza, że sprzedawca jest wiarygodny.
Fałszywy sklep nie musi wyglądać podejrzanie
Oszuści mogą skopiować wygląd znanego sklepu, zdjęcia produktów, opisy, a nawet oznaczenia płatności. Dlatego nie warto oceniać wiarygodności strony wyłącznie po jej wyglądzie ani po logo operatora płatności.
Przed zakupem zwróć uwagę na kilka rzeczy:
- Adres strony: sprawdź dokładnie domenę w pasku przeglądarki. Literówka, dodatkowy człon albo adres, który nie pasuje do nazwy sklepu, powinny wzbudzić ostrożność.
- Cena i presja czasu: porównaj ofertę z cenami w innych sklepach. Bardzo duża obniżka połączona z komunikatem „ostatnia sztuka” albo licznikiem końca promocji to powód, by zwolnić i zweryfikować ofertę.
- Opinie: nie polegaj wyłącznie na komentarzach opublikowanych na stronie sprzedawcy — sklep sam decyduje, które z nich pokazuje.
- Płatność: przed zatwierdzeniem sprawdź w aplikacji bankowej, jaką operację potwierdzasz, na jaką kwotę i — jeśli te informacje są widoczne — na rzecz kogo. Jeśli komunikat nie zgadza się z zakupem, przerwij transakcję.
Kłódka lub oznaczenie HTTPS informuje o szyfrowanym połączeniu między przeglądarką a stroną. Nie jest certyfikatem uczciwości sklepu — z takiego szyfrowania korzystają również fałszywe witryny. CERT Polska radzi, by w przypadku reklamy znanego sklepu wejść na jego stronę lub do aplikacji samodzielnie, zamiast klikać w link z reklamy.
Wiadomość o zamówieniu? Najpierw sprawdź, dokąd prowadzi
Po zakupie możesz dostać wiadomość o potwierdzeniu zamówienia, dopłacie do przesyłki albo problemie z dostawą. Oszuści podszywają się pod sklepy, firmy kurierskie i operatorów płatności, licząc na to, że klikniesz szybko — bez sprawdzenia nadawcy i adresu strony.
Jeśli wiadomość prosi o dopłatę, podanie danych karty, zalogowanie się do banku lub pobranie załącznika:
- Nie korzystaj odruchowo z linku w wiadomości.
- Otwórz aplikację sklepu, banku lub przewoźnika samodzielnie i sprawdź status zamówienia.
- Jeśli trzeba skontaktować się z firmą, użyj numeru lub adresu znalezionego niezależnie — nie danych podanych w podejrzanej wiadomości.
- Nie odpowiadaj na wiadomość, która budzi wątpliwości, i nie otwieraj jej załączników.
CERT Polska zaleca zgłaszanie incydentów przez formularz incydent.cert.pl. Podejrzane SMS-y można przekazać na bezpłatny numer 8080.cisa+2
„Potwierdź, że nie jesteś robotem” — ale bez uruchamiania poleceń
Szczególną ostrożność zachowaj, jeśli strona sklepu lub reklama każe wykonać nietypowe czynności: otworzyć okno „Uruchom”, PowerShell albo Terminal, wkleić tam tekst i nacisnąć Enter. To nie jest zwykła weryfikacja CAPTCHA.
CERT Polska opisuje kampanie, w których fałszywa CAPTCHA nakłania użytkownika do uruchomienia polecenia na komputerze. Skutkiem może być instalacja złośliwego oprogramowania, kradzież danych lub przejęcie kont. Zespół opisał również incydent w dużej organizacji, w którym infekcja rozpoczęła się od takiej fałszywej weryfikacji.cert+1
Zasada jest prosta: jeśli „weryfikacja” wymaga otwierania narzędzi systemowych, wklejania poleceń, instalowania programu lub rozszerzenia — przerwij. Zamknij stronę i zgłoś ją do działu IT.
Prywatne zakupy na służbowym komputerze: co warto ustalić w firmie?
Nie każda organizacja ma taką samą politykę korzystania ze sprzętu. Warto więc jasno określić, czy pracownicy mogą robić prywatne zakupy na urządzeniach służbowych i jakie zasady obowiązują przy korzystaniu z poczty, przeglądarki oraz sieci firmowej.
Praktyczne zasady mogą obejmować:
- korzystanie z aktualnej przeglądarki i systemu;
- nieinstalowanie programów ani rozszerzeń „do śledzenia przesyłki” bez zgody IT;
- nieużywanie służbowego adresu e-mail do prywatnych zakupów, jeśli nie jest to potrzebne;
- niezapisywanie danych karty w przeglądarce na współdzielonym lub służbowym urządzeniu;
- natychmiastowe zgłaszanie podejrzanych wiadomości, stron i nietypowych komunikatów;
- włączenie uwierzytelniania wieloskładnikowego (MFA) dla firmowej poczty, chmury i dostępu zdalnego.
MFA dodaje drugi składnik potwierdzenia tożsamości poza samym hasłem i może ograniczyć ryzyko przejęcia konta. CISA zaleca firmom włączenie MFA w kluczowych usługach, w szczególności dla kont administracyjnych, poczty i dostępu zdalnego.
Co zrobić, jeśli kliknąłeś albo podałeś dane?
Nie zakładaj, że „pewnie nic się nie stało” — ale nie panikuj. Zareaguj szybko i zgłoś zdarzenie zgodnie z procedurą w firmie.
- Wpisałeś dane karty lub zatwierdziłeś podejrzaną płatność? Skontaktuj się z bankiem lub dostawcą płatności, korzystając z oficjalnej aplikacji albo numeru telefonu. CERT Polska zaleca szybki kontakt z dostawcą usług płatniczych i zgłoszenie incydentu.
- Podałeś hasło do konta? Z zaufanego urządzenia zmień hasło i sprawdź, czy nie pojawiły się nieznane logowania. Jeśli używasz tego samego hasła w innych miejscach, zmień je również tam.
- Pobrałeś lub uruchomiłeś plik albo polecenie? Natychmiast poinformuj dział IT. Nie usuwaj samodzielnie plików ani historii zdarzeń, jeśli zespół IT może potrzebować ich do analizy. Postępuj zgodnie z jego instrukcjami.
- Wiadomość wygląda na oszustwo? Nie przekazuj jej dalej jako zwykłego załącznika, jeśli firmowa procedura wskazuje inny sposób zgłaszania. Skorzystaj z firmowego kanału bezpieczeństwa; podejrzaną stronę możesz zgłosić do CERT Polska przez incydent.cert.pl.
Jeśli zdarzenie może oznaczać naruszenie ochrony danych osobowych, jego ocenę i ewentualne zgłoszenie do Prezesa UODO powinien przeprowadzić administrator danych zgodnie z procedurą. Termin 72 godzin dotyczy zgłoszenia naruszenia organowi nadzorczemu, gdy zgłoszenie jest wymagane — nie oznacza, że każde kliknięcie w podejrzany link automatycznie trzeba zgłaszać do UODO.uodo+1
Krótka checklista przed kliknięciem „Kupuję”
- Czy adres strony jest poprawny i pasuje do sklepu?
- Czy cena nie jest podejrzanie niska w porównaniu z innymi ofertami?
- Czy nie działam pod presją licznika lub alarmującej wiadomości?
- Czy płacę przez stronę lub aplikację, którą otworzyłem samodzielnie?
- Czy wiem, jaką operację potwierdzam w aplikacji bankowej?
- Czy strona nie każe pobierać pliku, instalować dodatku ani uruchamiać polecenia?
- Czy wiem, komu zgłosić podejrzaną sytuację w firmie?
Zakupy online w pracy nie muszą oznaczać problemu z bezpieczeństwem. Największą różnicę robią proste nawyki: sprawdzenie adresu, unikanie pośpiechu, ostrożne zatwierdzanie płatności i szybkie zgłoszenie nietypowej sytuacji. Jeśli coś każe Ci wkleić komendę do narzędzia systemowego — nie rób tego.
Zatrzymaj się i zgłoś sprawę do IT.
CZYTAJ WIĘCEJ
Shadow AI w biurze: Kiedy „tylko sobie pomagam” kosztuje firmę majątek i łamie RODO