Shadow AI w biurze: Kiedy „tylko sobie pomagam” kosztuje firmę majątek i łamie RODO
Opublikowano: 26 października 2026 | 5 min czytania
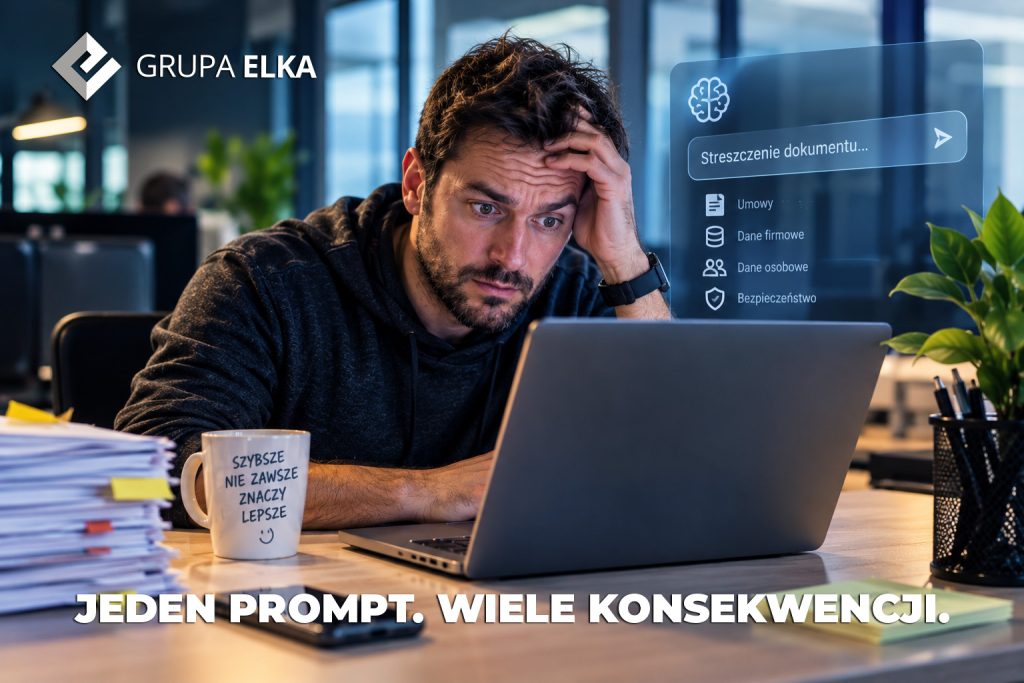
Wyobraź sobie typowy, gorący wtorek w biurze. Gąszcz maili, skomplikowana umowa handlowa do pilnego przeanalizowania i raport finansowy, który miał być gotowy „na wczoraj”. Pracownik, chcąc zaoszczędzić czas i zaimponować szefostwu szybką realizacją, kopiuje cały, 50-stronicowy dokument i wkleja go do darmowego modelu sztucznej inteligencji w przeglądarce. Polecenie jest proste: „Zrób mi z tego krótkie streszczenie”.
Brzmi jak niewinna optymalizacja pracy, prawda? Z perspektywy Działu Wsparcia Informatycznego i specjalistów od ochrony danych (ODO) brzmi to jak absolutny koszmar. Właśnie bezpowrotnie wyprowadzono poufne dane poza firmę. Witamy w erze Shadow AI.
Czym właściwie jest Shadow AI?
Zjawisko Shadow IT – czyli używania przez pracowników nieautoryzowanych aplikacji (prywatnych chmur,komunikatorów) za plecami informatyków – jest z nami od lat. Dziś jednak wkraczamy na zupełnie nowy poziom.Shadow AI to korzystanie z ogólnodostępnych, darmowych narzędzi bazujących na sztucznej inteligencji bez wiedzy,kontroli i zgody firmy.
Dlaczego to tak ogromne zagrożenie? Darmowe modele AI „uczą się” na wprowadzanych do nich danych. Jeśli pracownik wklei tam bazę klientów, kod źródłowy nowej aplikacji, czy umowę z kluczowym partnerem, te informacje mogą zostać wykorzystane do treningu algorytmu, a w skrajnych przypadkach – wygenerowane w odpowiedzi dla zupełnie obcego użytkownika na drugim końcu świata.
Realne koszty sztucznej inteligencji poza kontrolą
Korzystanie z narzędzi AI poza firmowym radarem to nie tylko problem techniczny, ale przede wszystkim potężne ryzyko prawne i biznesowe. Konsekwencje można odczuć na trzech głównych frontach:
- Złamanie zasad RODO: Wprowadzenie danych osobowych klientów czy pracowników do darmowego,niezabezpieczonego narzędzia to klasyczny incydent bezpieczeństwa. Wyciek takich informacji wiąże się nie tylko z utratą wizerunku, ale też z surowymi karami finansowymi ze strony regulatora.
- Utrata tajemnicy przedsiębiorstwa: Strategie marketingowe, nieopublikowane cenniki, czy spersonalizowane oferty to dane krytyczne. Przekazanie ich w ręce zewnętrznych serwerów pozbawia firmę jakiejkolwiek kontroli nad tym, kto ma do nich dostęp.
- Błędy i halucynacje AI: Pracownicy ślepo ufający wygenerowanym wynikom mogą podejmować błędne decyzje biznesowe. Darmowe modele często „zmyślają” fakty (tzw. halucynacje), co w przypadku umów prawnych lub rozliczeń może mieć opłakane skutki.
Jak odzyskać kontrolę, nie blokując innowacji?
Zakazanie pracownikom korzystania ze sztucznej inteligencji to walka z wiatrakami. AI to potężne narzędzie, które realnie zwiększa produktywność, a blokada na poziomie zapory sieciowej (firewalla) sprawi jedynie, że zespół zacznie szukać jeszcze sprytniejszych sposobów na jej obejście (np. z prywatnych smartfonów).
Aby chronić biznes, należy działać proaktywnie i wdrożyć bezpieczne ramy dla sztucznej inteligencji:
- Udostępnij bezpieczne alternatywy: Zainwestuj w firmowe, zamknięte środowiska AI (np. w ramach pakietów korporacyjnych), które gwarantują w regulaminie, że wprowadzane dane nie są używane do treningu modeli i pozostają w zamkniętym, szyfrowanym ekosystemie firmy.
- Aktualizacja polityk bezpieczeństwa i ODO: Firmowe regulaminy muszą jasno określać, do jakich zadań wolno używać sztucznej inteligencji, jakich danych absolutnie nie wolno do niej wprowadzać, oraz jak wygląda odpowiedzialność za wygenerowane treści.
- Edukacja zespołu: Żaden system bezpieczeństwa nie zastąpi świadomego pracownika. Regularne uświadamianie zespołu o tym, jak działają modele językowe, drastycznie zmniejsza ryzyko przypadkowego wycieku.
Sztuczna inteligencja w biurze to już nie melodia przyszłości, to codzienność. Pytanie nie brzmi, czy Twoi pracownicy z niej korzystają, ale jak to robią. Jeśli chcesz mieć pewność, że firmowe dane są bezpieczne, a infrastruktura informatyczna i procedury ODO idą w parze z nowoczesnymi technologiami, czas na profesjonalny audyt.
CZYTAJ WIĘCEJ
Zamiast kwiatów – cyfrowa tarcza. Cyberbezpieczeństwo w szkole okiem branży IT