Zamiast kwiatów – cyfrowa tarcza. Cyberbezpieczeństwo w szkole okiem branży IT
Opublikowano: 14 października 2026 | 5 min czytania
14 października to tradycyjnie dzień podziękowań za trud włożony w kształcenie kolejnych pokoleń. Dzisiejsza szkoła to jednak nie tylko tablica i kreda, ale przede wszystkim rozbudowane ekosystemy cyfrowe: e-dzienniki, chmury edukacyjne, platformy do wideokonferencji oraz dziesiątki tysięcy wrażliwych danych osobowych uczniów i rodziców.
Jako firma na co dzień dbamy o odporność systemów informatycznych, ale w cyberbezpieczeństwie jedna prawda pozostaje niezmienna: najsłabszym – a jednocześnie najważniejszym – ogniwem tarczy ochronnej zawsze pozostaje człowiek. Z okazji Dnia Edukacji Narodowej przygotowaliśmy praktyczny poradnik dla nauczycieli i dyrekcji: 5 kluczowych zasad, które pozwolą skutecznie chronić szkolne dane i własny spokój.
- Phishing szyty na miarę: uwaga na „pilne wiadomości od rodzica”
Szkolna skrzynka e-mailowa to codzienny zalew wiadomości. Cyberprzestępcy doskonale o tym wiedzą i coraz rzadziej wysyłają prymitywny spam. Standardem stał się tzw. spear phishing, czyli ataki precyzyjnie wymierzone w środowisko szkolne. Oszuści podszywają się pod:
- rodzica przesyłającego rzekome usprawiedliwienie w podejrzanym archiwum (np. .zip lub plik z makrami),
- dyrekcję proszącą o pilne przesłanie danych kadrowych,
- powiadomienia techniczne z e-dziennika informujące o rzekomym wygaśnięciu sesji lub konieczności natychmiastowej zmiany hasła.
Złota zasada: Zwracaj uwagę na presję czasu, ton ponaglenia i dokładny adres nadawcy (często różni się zaledwie jedną literą od oryginału). Jeśli wiadomość wymaga zalogowania, nie klikaj w linki w mailu – wejdź do serwisu bezpośrednio przez oficjalny adres wpisany w przeglądarce lub zakładkę.
- Higiena sprzętu współdzielonego w pokoju nauczycielskim
Komputer w pokoju nauczycielskim lub pracowni bywa w ciągu dnia używany przez kilkanaście osób. Pozostawienie otwartej sesji to bezpośrednie ryzyko nieuprawnionego dostępu do ocen, uwag, a przede wszystkim danych chronionych przepisami RODO.
Złota zasada:
- Wyrób nawyk blokowania ekranu przy każdym odejściu od biurka (skrót klawiszowy: Cmd + Ctrl + Q na Macu lub Windows + L na systemie Windows).
- Bezwzględnie wylogowuj się ze szkolnych portali po zakończeniu pracy.
- Nigdy nie zapisuj haseł w przeglądarce na komputerach ogólnodostępnych.
- Weryfikacja dwuetapowa (2FA / MFA) to konieczność
Tradycyjne hasło – nawet skomplikowane – może wyciec na skutek ataku na zewnętrzny serwis lub błędu oprogramowania. Uwierzytelnianie dwuskładnikowe (2FA) sprawia, że samo hasło staje się dla włamywacza bezużyteczne, ponieważ do logowania wymagany jest drugi czynnik (np. powiadomienie w aplikacji uwierzytelniającej lub kod SMS).
Złota zasada: Włącz 2FA na służbowej poczcie, dysku chmurowym oraz wszędzie tam, gdzie platforma edukacyjna na to pozwala.
- Narzędzia AI w pracy pedagoga – wsparcie z zachowaniem poufności
Generatywna sztuczna inteligencja (np. ChatGPT, Microsoft Copilot) to doskonałe narzędzie do przygotowywania scenariuszy lekcji, quizów czy inspiracji dydaktycznych. Należy jednak pamiętać o zasadach przetwarzania danych: informacje wprowadzane w darmowe, publiczne modele mogą trafiać do baz treningowych.
Złota zasada: Nigdy nie wklejaj do okna czatu AI danych osobowych (imion, nazwisk, numerów PESEL), opinii z poradni psychologiczno-pedagogicznych, orzeczeń o potrzebie kształcenia specjalnego ani zrzutów ekranu zawierających dane uczniów i rodziców.
- Bezpieczne sieci: segmentacja i ostrożność poza szkołą
W nowoczesnej placówce edukacyjnej powinny funkcjonować odrębne sieci bezprzewodowe: otwarta (lub półotwarta) sieć dla gości/uczniów oraz wydzielona, zabezpieczona sieć administracyjna do obsługi dzienników i dokumentacji.
Złota zasada: Nigdy nie loguj się do krytycznych systemów szkolnych z otwartych, publicznych sieci Wi-Fi bez użycia szyfrowanego połączenia VPN.
Wszystkim Nauczycielom i Pracownikom Oświaty składamy najserdeczniejsze życzenia satysfakcji z pracy, wdzięczności wychowanków oraz bezawaryjnej i bezpiecznej infrastruktury każdego dnia!
Bibliografia i źródła
- CERT Polska / Państwowy Instytut Badawczy NASK – Baza wiedzy i ostrzeżenia o bieżących zagrożeniach w polskiej cyberprzestrzeni (https://wiedza.cert.pl) oraz formularz zgłaszania incydentów (https://incydent.cert.pl).
- Ogólnopolska Sieć Edukacyjna (OSE) / NASK – Poradniki bezpieczeństwa cyfrowego oraz materiały edukacyjne dla szkół i nauczycieli (https://ose.gov.pl).
- Urząd Ochrony Danych Osobowych (UODO) – Wskazówki i wytyczne dotyczące przetwarzania danych osobowych w szkołach i placówkach oświatowych (RODO w szkole) (https://uodo.gov.pl/pl/p/wskazowki-dla-szkol).
- CSIRT KNF (Sektorowy Zespół Cyberbezpieczeństwa KNF) – Raporty i opracowania dotyczące metod socjotechnicznych, phishingu oraz ochrony tożsamości cyfrowej (https://cebrf.knf.gov.pl).
- NASK – PIB – Cykliczne raporty z badań „Nastolatki 3.0” na temat zachowań dzieci i młodzieży w internecie oraz higieny cyfrowej (https://www.nask.pl).
CZYTAJ WIĘCEJ
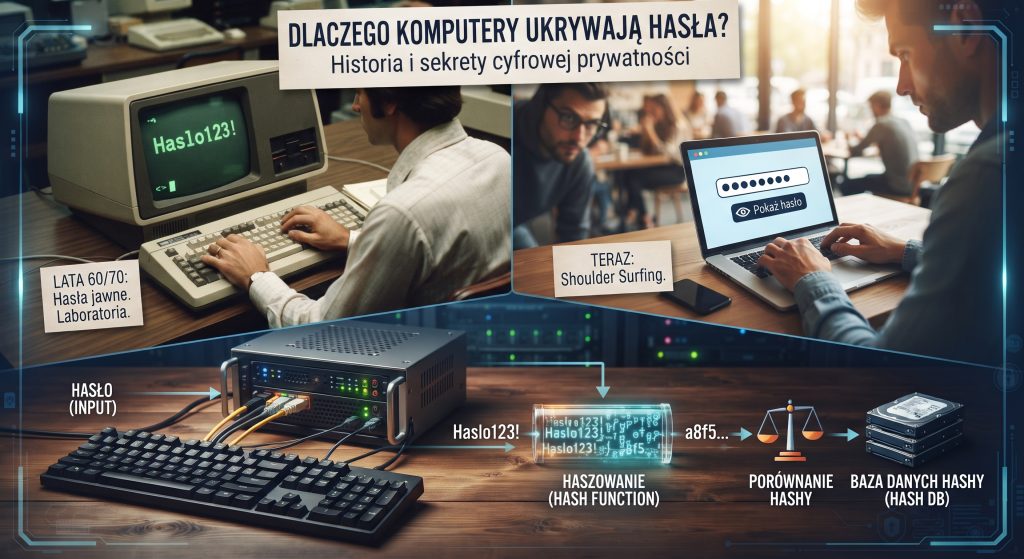
Dlaczego komputery ukrywają hasła za kropkami? Historia i sekrety cyfrowej prywatności